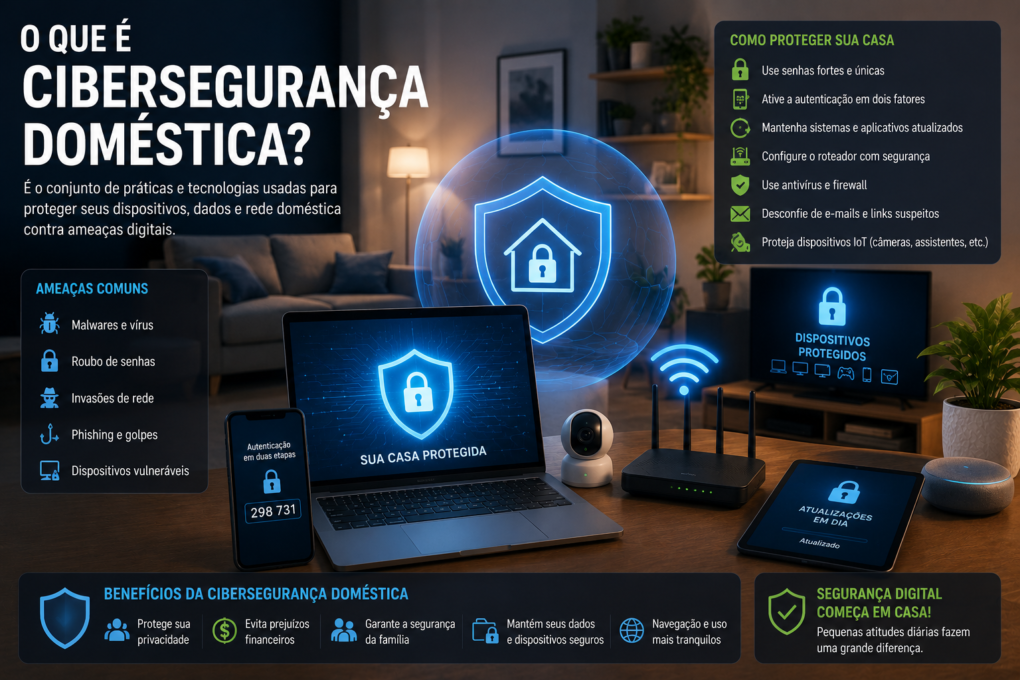
O que é Cibersegurança Doméstica e Como Proteger Seus Dispositivos em Casa
Quando eu ouço a palavra ciberseguranca, muita gente imagina uma sala cheia de especialistas monitorando códigos verdes em várias telas. Na prática, a maior parte da proteção começa em casa, com atitudes simples: atualizar o roteador, trocar uma senha padrão, ativar a verificação em duas etapas e pensar duas vezes antes de clicar em um link urgente.
A nossa casa está cheia de equipamentos conectados. Temos celulares, notebooks, televisores, câmeras, impressoras, assistentes de voz, relógios inteligentes e até lâmpadas controladas por aplicativo. Cada dispositivo facilita a rotina, mas também pode guardar informações pessoais ou servir como caminho para alcançar outros aparelhos.
Se você quer entender cibersegurança doméstica sem linguagem complicada, está no lugar certo. Neste artigo, vou mostrar como proteger a rede Wi‑Fi, o roteador, as contas e os dispositivos conectados. Também vou explicar como reconhecer phishing, organizar backups e criar uma rotina de segurança que seja realista para a vida cotidiana.
Featured snippet: o que é cibersegurança doméstica?
Cibersegurança doméstica é o conjunto de medidas para proteger a rede, os dispositivos, as contas e os dados usados em casa. Ela inclui atualizações, senhas fortes, autenticação multifator, Wi‑Fi seguro, backups e cuidado contra golpes.
O que a cibersegurança doméstica protege?
Rede, dispositivos, contas e dados
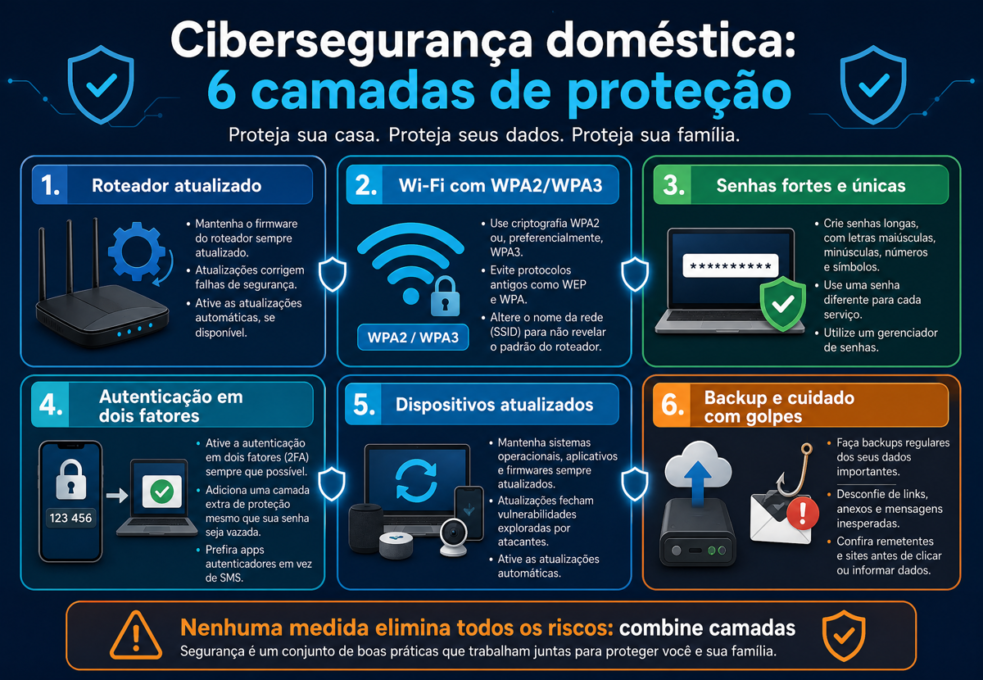
A segurança digital em casa não é uma única configuração. Ela funciona como uma combinação de camadas. A primeira é a rede: modem, roteador, Wi‑Fi e conexões entre equipamentos. A segunda são os aparelhos: sistema operacional, aplicativos, câmeras, celulares e computadores. A terceira são as contas, que dão acesso a e-mail, banco, redes sociais, nuvem e serviços de trabalho.
Por fim, existem os dados: fotos, documentos, conversas, informações financeiras e arquivos de família. Mesmo que um aparelho seja perdido, boas práticas podem reduzir o impacto. Se uma senha vazar, a autenticação multifator pode dificultar o acesso. Se um arquivo for apagado, um backup pode permitir a recuperação.
Eu gosto de pensar que não existe uma barreira perfeita. Existe um conjunto de decisões que torna o ataque mais difícil e limita o estrago caso alguma camada falhe.
Por que uma rede pequena também merece atenção
A CISA explica que uma rede doméstica pode conectar roteadores, computadores, smartphones e dispositivos Wi‑Fi, e alerta que redes de qualquer tamanho podem ser alvo de ataques . Isso não significa que alguém esteja observando especificamente a sua casa. Muitos ataques são automatizados e procuram equipamentos com configurações frágeis, senhas padrão ou software desatualizado.
É por isso que a frase “não tenho nada importante” não é uma boa estratégia. Um criminoso pode usar sua conta para aplicar golpes, aproveitar seu e-mail para recuperar outras senhas ou tentar acessar fotos e documentos. Proteger o ambiente doméstico é uma forma de proteger também sua identidade.
O risco dos dispositivos IoT
Dispositivos IoT, ou internet das coisas, são objetos conectados que trocam dados pela rede. Câmeras, fechaduras, tomadas, televisores e sensores entram nessa categoria. Eles podem ter aplicativos próprios, atualizações de firmware e senhas diferentes das contas tradicionais.
Eu teria cuidado especial com aparelhos que possuem câmera, microfone, localização ou acesso remoto. Antes de comprar, procuraria informações sobre atualizações, suporte do fabricante e possibilidade de trocar a senha padrão. Um equipamento barato que deixa de receber correções rapidamente pode custar caro em privacidade.
Como proteger sua rede Wi‑Fi e o roteador
Troque as credenciais padrão
A primeira medida de segurança da rede doméstica é trocar a senha de administração do roteador. Essa senha controla configurações importantes e não deve ser igual à senha usada para entrar no Wi‑Fi. Se o aparelho ainda usa usuário e senha impressos na etiqueta ou fornecidos pelo provedor, eu alteraria isso durante a configuração.
Também mudaria o nome padrão da rede, sem colocar endereço, nome completo ou informação que identifique a família. O objetivo não é esconder a rede de maneira mágica, mas evitar entregar detalhes desnecessários.
Use WPA2 ou WPA3 e uma senha forte para Wi‑Fi
O CERT.br recomenda usar a versão mais recente do mecanismo WPA disponível no equipamento e não ativar WEP . Em termos práticos, eu escolheria WPA3 quando todos os aparelhos forem compatíveis; caso contrário, usaria WPA2 bem configurado.
A senha forte para Wi-Fi deve ser longa e diferente da senha de administração do roteador. Evite número de telefone, endereço, nome do animal e sequências fáceis. Uma frase longa ou uma combinação aleatória gerada por um gerenciador costuma ser uma escolha melhor.
Atualize o firmware do roteador
O firmware do roteador é o software interno que controla o equipamento. Fabricantes podem lançar atualizações para corrigir falhas, melhorar compatibilidade ou resolver problemas. Eu verificaria se existe atualização automática e, quando não houver, consultaria o manual ou o suporte oficial.
Não instalaria firmware encontrado em fóruns aleatórios nem seguiria instruções que peçam para desativar todas as proteções. Em caso de dúvida, anotaria o modelo exato do aparelho e procuraria a página oficial do fabricante ou orientação do provedor.
Separe visitantes e dispositivos inteligentes
Quando o roteador permite, eu criaria uma rede Wi-Fi para convidados e outra para dispositivos IoT. O CERT.br recomenda múltiplas redes, com uma separada para equipamentos IoT e outra para uso pessoal . Essa separação pode limitar a comunicação entre aparelhos e proteger melhor computadores que guardam documentos.
A rede de convidados também é útil para visitas. Assim, você não precisa compartilhar a senha principal e pode desligar o acesso depois. Essa medida não substitui atualizações e senhas exclusivas, mas acrescenta uma camada importante.
Como proteger celulares, computadores e contas
Mantenha sistemas e aplicativos atualizados
Atualizações não servem apenas para ganhar funções novas. A CISA observa que elas frequentemente incluem correções de segurança para ameaças e vulnerabilidades descobertas recentemente . Por isso, eu deixaria atualizações automáticas ativadas quando possível, especialmente no sistema operacional, navegador, aplicativos de mensagem e gerenciador de senhas.
No computador, removeria programas que não uso e evitaria instalar aplicativos de fontes desconhecidas. No celular, revisaria permissões: uma lanterna não precisa de acesso a contatos, microfone e localização sem uma justificativa clara.
Use senha forte, única e gerenciador
Uma senha forte não deve ser reutilizada em serviços diferentes. Se uma loja sofrer um vazamento, a mesma combinação não deveria funcionar no seu e-mail ou na sua conta financeira. Para tornar isso viável, eu usaria um gerenciador de senhas confiável, protegido por uma senha principal forte e autenticação multifator.
O gerenciador ajuda a gerar combinações longas e diferentes, preencher credenciais no site correto e identificar reutilização. Ainda assim, eu verificaria cuidadosamente o domínio antes de aceitar o preenchimento automático, porque uma página falsa pode tentar imitar a verdadeira.
Ative autenticação em dois fatores
A autenticação em dois fatores acrescenta uma etapa além da senha. Pode ser um código em aplicativo autenticador, uma chave de segurança, uma notificação no aparelho ou, em alguns serviços, um código por SMS. O CERT.br recomenda ativar a verificação em duas etapas sempre que disponível .
Eu começaria pelo e-mail principal, porque ele costuma ser usado para recuperar outras contas. Depois, configuraria a proteção em banco, redes sociais, armazenamento na nuvem e ferramentas de trabalho. Guardaria os códigos de recuperação em local seguro e nunca os enviaria por mensagem.
Bloqueie seus dispositivos
Configure PIN, senha, biometria ou outro mecanismo de bloqueio no celular e no computador. Ative o bloqueio automático depois de alguns minutos sem uso. Se o equipamento oferecer criptografia de armazenamento, eu a manteria ativa.
Também habilitaria recursos de localização e apagamento remoto, quando disponíveis. Eles não impedem todos os problemas, mas podem reduzir a exposição se o aparelho for perdido ou roubado.
Como evitar phishing, malware e golpes online
Desconfie de urgência e pressão
Phishing e golpes online tentam convencer você a entregar senha, código, cartão ou informação pessoal. A mensagem pode dizer que sua conta será bloqueada, que existe uma compra suspeita ou que você recebeu um benefício. O objetivo é provocar uma reação rápida antes que você analise o contexto.
Quando recebo algo assim, eu não clico imediatamente. Abro o aplicativo oficial ou digito o endereço do serviço no navegador. Se a mensagem disser que há um problema no banco, uso o telefone do cartão ou do site oficial, nunca o número enviado no texto.
Verifique links e anexos
Um endereço pode parecer legítimo e ainda assim levar a um domínio diferente. Eu verificaria o nome completo do site, evitaria encurtadores em mensagens inesperadas e não abriria anexos que não estava esperando.
HTTPS é importante para proteger a conexão, mas não prova que o site é honesto. Um site falso também pode usar HTTPS. O que importa é combinar conexão segura com domínio correto, contexto esperado e acesso por um canal independente.
Não compartilhe códigos de autenticação
Códigos de login são equivalentes a uma chave temporária. Um atendente legítimo não precisa que você dite um código recebido no celular para “cancelar” uma compra. Se alguém pedir, eu encerraria a conversa e procuraria o canal oficial.
A mesma cautela vale para pedidos de acesso remoto. Um criminoso pode se apresentar como suporte técnico e pedir para instalar um programa. Eu só permitiria assistência remota quando tivesse iniciado o contato em uma página oficial e entendesse exatamente o que está sendo feito.
Use antivírus e firewall sem falsa sensação de segurança
Antivírus e firewall doméstico podem ajudar a detectar e bloquear ameaças, principalmente quando estão atualizados. A CISA recomenda manter antivírus atualizado e usar firewall de rede, lembrando que nenhum antivírus oferece proteção suficiente contra todas as ameaças novas .
Isso significa que o software de segurança complementa, mas não substitui, atualizações, senhas, backups e atenção aos links. Eu também evitaria dois antivírus com proteção em tempo real ao mesmo tempo, pois eles podem causar conflitos; usaria uma solução confiável e seguiria as orientações do sistema.
Backup, privacidade e rotina de manutenção
Faça backup de arquivos importantes
Um backup é uma cópia que pode ser restaurada depois de uma perda, falha, roubo ou ataque. Eu manteria fotos, documentos pessoais e arquivos de trabalho em pelo menos dois locais, sendo um deles independente do computador principal.
A nuvem pode ajudar, mas sincronização não é sinônimo de backup completo. Se eu apagar um arquivo sincronizado, a exclusão pode aparecer nos outros dispositivos. Verificaria histórico de versões, lixeira e prazo de recuperação do serviço escolhido.
Proteja a privacidade dos aplicativos
Revise permissões de câmera, microfone, contatos, localização e arquivos. Desative o que não for necessário. Em redes sociais, limite o que fica público e evite publicar informações que possam ser usadas para responder perguntas de segurança.
Eu também verificaria aplicativos conectados às contas Google, Apple ou Microsoft. Removeria serviços antigos que não uso mais e revisaria sessões abertas em computadores desconhecidos.
Crie uma rotina simples
Cibersegurança funciona melhor quando cabe na rotina. Uma vez por mês, eu verificaria atualizações pendentes, dispositivos conectados e alertas de login. A cada alguns meses, revisaria contas antigas, permissões e backups.
Não tentaria fazer tudo em uma tarde. Começaria pelo roteador, e-mail principal e celular. Depois avançaria para contas financeiras, redes sociais, IoT e arquivos importantes.
Checklist de cibersegurança doméstica
| Área | O que revisar | Frequência sugerida |
| Roteador | Senha de administração, firmware, WPA2/WPA3 e firewall | Na configuração e a cada poucos meses |
| Wi‑Fi | Senha exclusiva, nome da rede e rede de convidados | Quando houver troca de moradores ou suspeita |
| Contas | Senhas únicas, sessões e métodos de recuperação | Mensalmente ou após um alerta |
| Celular e computador | Atualizações, bloqueio, permissões e aplicativos | Sempre que houver atualização |
| IoT | Firmware, senha padrão e acesso remoto | Na instalação e periodicamente |
| Backup | Cópias, restauração e espaço disponível | Mensalmente |
| Phishing | Links, anexos e pedidos urgentes | Em toda mensagem inesperada |
Conclusão: cibersegurança começa dentro de casa
A ciberseguranca doméstica não exige que você seja especialista em redes. Ela começa com decisões consistentes: trocar credenciais padrão, usar WPA2 ou WPA3, atualizar o firmware, separar convidados e IoT, proteger contas com autenticação multifator, fazer backup e desconfiar de mensagens que exigem pressa.
Se eu estivesse começando hoje, faria nesta ordem: mudaria a senha de administração do roteador; configuraria uma senha Wi‑Fi longa e exclusiva; atualizaria os dispositivos; protegeria o e-mail principal com autenticação em dois fatores; instalaria um gerenciador de senhas; e verificaria se os arquivos importantes têm cópia recuperável.
Depois, criaria uma pequena rotina de manutenção. Segurança não é uma tarefa que termina para sempre, porque aplicativos, dispositivos e golpes mudam. Mas um conjunto de hábitos simples reduz bastante a exposição e torna mais difícil que um único erro comprometa toda a casa.
Obrigado por ler este artigo até o fim. Espero que ele tenha ajudado você a entender melhor a ciberseguranca e a transformar a proteção da sua casa digital em ações práticas, graduais e possíveis de manter.
FAQ: cibersegurança doméstica
O que é cibersegurança doméstica?
É o conjunto de medidas para proteger a rede Wi‑Fi, o roteador, os dispositivos, as contas e os dados usados em casa. Inclui atualizações, senhas exclusivas, autenticação multifator, backups, firewall e atenção a golpes.
Como proteger o Wi‑Fi contra invasores?
Troque as credenciais padrão do roteador, use uma senha Wi‑Fi longa e exclusiva, mantenha o firmware atualizado, prefira WPA3 ou WPA2 quando necessário e crie uma rede separada para convidados e dispositivos IoT, se o equipamento permitir.
Preciso trocar a senha do roteador com frequência?
Mais importante do que trocar sem motivo é não manter a senha padrão, não reutilizá-la e alterá-la se houver suspeita de acesso, compartilhamento excessivo ou mudança de responsável pela rede. Use uma combinação forte e proteja também a administração do roteador.
Dispositivos inteligentes podem colocar minha casa em risco?
Podem aumentar a superfície de exposição quando têm senhas padrão, software desatualizado, acesso remoto desnecessário ou suporte limitado. Atualize o firmware, troque a senha, revise permissões e, quando possível, coloque IoT em uma rede separada.
Antivírus sozinho protege todos os meus dispositivos?
Não. Antivírus pode ajudar contra ameaças conhecidas, mas não substitui atualizações, firewall, senhas fortes, autenticação multifator, backups e cuidado com links e anexos. A proteção mais eficiente combina várias camadas.
Para mais conteúdos acesse castellotech.com.