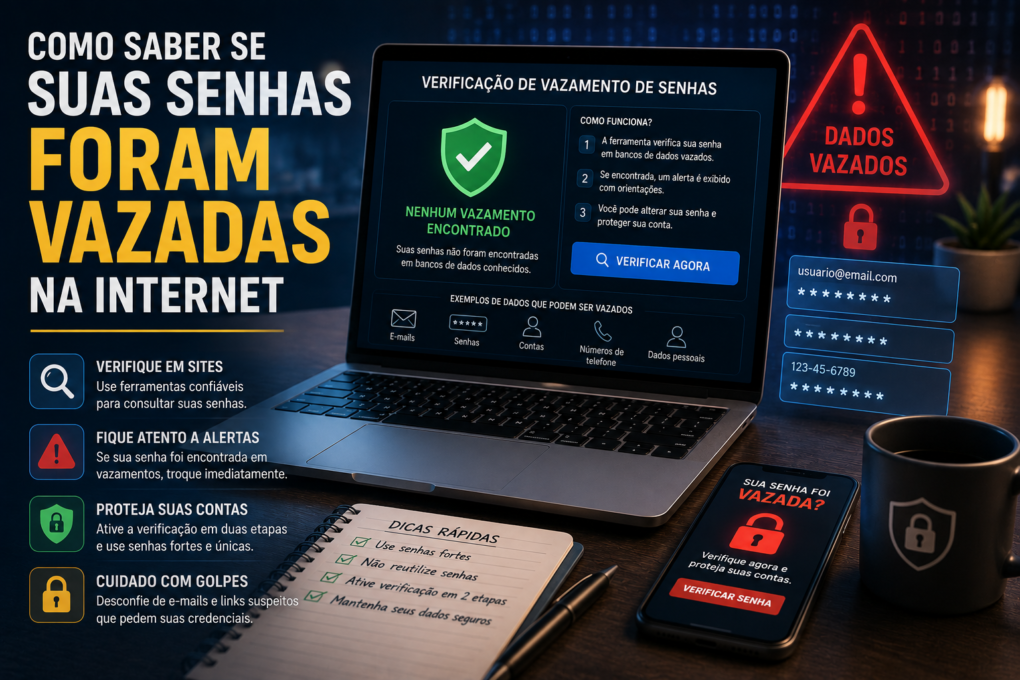
Como Saber se Suas Senhas Foram Vazadas na Internet e O que Fazer Agora
Se você chegou aqui pesquisando como saber se minha senha foi vazada, provavelmente recebeu um alerta estranho, viu uma notícia sobre um grande vazamento ou simplesmente percebeu que usa a mesma combinação há tempo demais. Eu entendo a preocupação. A sensação de imaginar uma senha pessoal circulando na internet é desconfortável, mas existe um caminho organizado para verificar o risco e recuperar o controle.
A primeira coisa que eu quero deixar clara é que uma senha aparecer em uma base de dados vazada não significa automaticamente que alguém entrou na sua conta hoje. Também não significa que todo alerta seja falso. É preciso separar exposição, tentativa de acesso e invasão confirmada. Essa distinção ajuda a agir sem pânico e sem cair em outro golpe criado justamente para explorar o medo.
Neste guia, vou mostrar como saber se minha senha foi vazada, como consultar um endereço de e-mail em serviços confiáveis, como verificar senhas salvas em um gerenciador, o que fazer depois de um resultado positivo e quais hábitos reduzem a chance de o problema se repetir. Vou falar de forma prática, como eu explicaria para alguém próximo.
Featured snippet: como saber se minha senha foi vazada?
Use um serviço confiável, como o Have I Been Pwned ou o verificador do seu gerenciador de senhas, para consultar seu e-mail ou detectar senhas comprometidas. Nunca envie sua senha real a sites desconhecidos. Se houver exposição, troque-a no site oficial e ative a autenticação multifator.
O que significa uma senha ou e-mail ter sido vazado?
Exposição não é a mesma coisa que conta invadida
Um vazamento acontece quando dados de um serviço são copiados, publicados ou obtidos sem autorização. Entre esses dados podem estar e-mails, nomes de usuário, telefones, tokens, perguntas de segurança e, em alguns incidentes, senhas. A informação pode aparecer em formato protegido, como um hash, ou em texto que permita o uso imediato. O resultado depende de como a empresa armazenava os dados e de quais informações foram realmente roubadas.
Quando um e-mail é encontrado em um incidente, isso confirma que ele apareceu em uma base associada àquele vazamento. Não prova, sozinho, que sua conta atual foi acessada. Por outro lado, é um sinal importante para revisar a senha, observar atividades recentes e verificar se você reutilizou aquela credencial em outros serviços.
Eu gosto de pensar em três níveis: o e-mail foi exposto; uma senha antiga pode ter sido comprometida; e há evidências de acesso indevido, como mensagens enviadas sem sua autorização, dispositivos desconhecidos ou alterações que você não fez.
Como os criminosos aproveitam senhas reutilizadas
A senha reutilizada é especialmente perigosa porque transforma um incidente em vários. Se a senha de uma loja vazada for igual à do e-mail principal, alguém pode tentar a mesma combinação em redes sociais, serviços financeiros e plataformas de trabalho. Esse tipo de tentativa automatizada é conhecido como credential stuffing.
Por isso, a pergunta “como saber se minha senha foi vazada?” deve ser acompanhada de outra: “Em quantos lugares eu usei essa mesma senha?”. Mesmo que o vazamento seja antigo, a combinação pode continuar útil se você nunca a alterou.
Nem todo alerta recebido é legítimo
Golpistas podem enviar mensagens dizendo que sua conta foi vazada e incluir um link para “confirmar a senha”. Eu nunca clicaria automaticamente nesse tipo de botão. Em vez disso, abriria o site ou aplicativo digitando o endereço manualmente, conferiria a atividade da conta e faria a mudança por lá.
Desconfie de urgência exagerada, erros de escrita, remetentes estranhos, anexos inesperados e pedidos para informar código de autenticação. Um alerta verdadeiro pode ser importante, mas a forma segura de agir é acessar o serviço por um caminho independente.
Como verificar se seu e-mail apareceu em um vazamento
Use o Have I Been Pwned com cuidado
O Have I Been Pwned é um serviço conhecido para consultar se um endereço de e-mail apareceu em incidentes catalogados. Na página oficial, você informa o e-mail e recebe uma indicação sobre possíveis vazamentos associados. A própria plataforma mantém uma seção de perguntas frequentes explicando o que significa “pwned”, como os dados são tratados e por que a ausência de resultado não é uma garantia absoluta de segurança.
Eu acessaria diretamente haveibeenpwned.com e conferiria o domínio antes de digitar qualquer informação. A consulta deve ser feita no site oficial, não em cópias encontradas por anúncios ou mensagens recebidas.
O resultado costuma indicar o nome do incidente e categorias gerais de dados. Isso ajuda a entender o que revisar, mas não revela uma senha para você copiar. Essa é uma característica importante: a consulta de e-mail não deve ser usada como desculpa para expor credenciais.
Verifique senhas salvas no Google Password Manager
Se você usa o Google Password Manager, pode acessar passwords.google.com e iniciar o Password Checkup. O recurso analisa as credenciais salvas e pode sinalizar senhas comprometidas, fracas ou reutilizadas. Outros gerenciadores também oferecem verificações semelhantes.
Essa opção é particularmente útil quando você tem muitas contas e não se lembra de todas as combinações. Eu começaria pelas contas críticas: e-mail principal, banco, carteira digital, armazenamento em nuvem, redes sociais e serviços usados no trabalho.
A verificação de um gerenciador não elimina a necessidade de bom senso. Mantenha o aplicativo atualizado, proteja o acesso ao próprio gerenciador com uma senha forte e, quando disponível, ative autenticação multifator.
O que significa não encontrar o e-mail?
Se a busca não encontrar seu e-mail, isso é uma boa notícia, mas não é um certificado de segurança. Um incidente pode ainda não ter sido catalogado, pode ter sido mantido em sigilo ou pode envolver um endereço diferente. Além disso, a exposição pode ter acontecido em um serviço que você nem lembra de ter usado.
Eu interpretaria o resultado negativo como “não há registro conhecido nessa fonte”, não como “minha conta é impossível de invadir”. Continuaria usando senhas exclusivas, atualizações e autenticação multifator.
O que fazer quando a senha foi comprometida
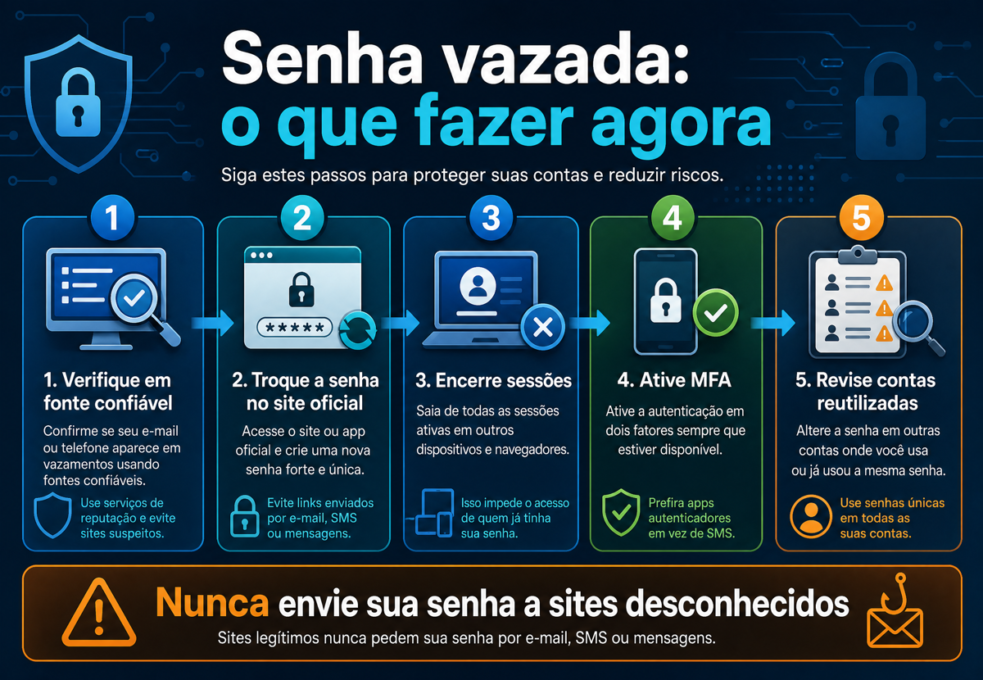
Troque a senha pelo site ou aplicativo oficial
Se você confirmar que uma senha comprometida foi usada em um serviço, abra o endereço oficial digitando-o no navegador ou usando o aplicativo instalado. Não faça a alteração por um link recebido em uma mensagem suspeita.
Crie uma combinação nova e exclusiva. Não basta mudar uma letra, acrescentar um número ou repetir o mesmo padrão. Se a senha antiga era “CasaAzul2022”, por exemplo, não transforme isso em “CasaAzul2023”. Uma pessoa que conhece o padrão pode adivinhar a variação.
Depois da troca, encerre sessões abertas em todos os dispositivos, se o serviço oferecer essa opção. Revise e-mail de recuperação, telefone, aplicativos autorizados, chaves de acesso e dispositivos conectados.
Troque a mesma senha em todos os lugares
Se você reutilizou a credencial, faça um inventário. A prioridade é o e-mail principal, porque ele costuma ser a porta de recuperação das outras contas. Em seguida, cuide de finanças, compras, trabalho, armazenamento e redes sociais.
Eu não tentaria resolver tudo de memória. Procuraria no navegador ou no gerenciador de senhas quais sites estão associados àquela combinação e marcaria cada conta revisada. O objetivo é não esquecer uma plataforma antiga que continua ligada ao seu e-mail.
Ative a autenticação multifator
A autenticação multifator acrescenta uma segunda etapa além da senha. Pode ser um código em aplicativo autenticador, uma chave de segurança, uma notificação no celular ou outro mecanismo, conforme o serviço. A CISA explica que a autenticação multifator cria uma camada adicional de defesa: mesmo que uma senha seja comprometida, o invasor ainda encontra outra barreira.
Quando houver escolha, eu prefiro um aplicativo autenticador ou chave de segurança a códigos enviados por SMS, embora qualquer camada adicional seja melhor do que depender apenas da senha. Guarde os códigos de recuperação em local seguro e não os envie a ninguém.
Observe sinais de invasão
Depois de trocar a senha, procure atividades que não reconhece. Entre os sinais estão login de local desconhecido, mensagens enviadas sem sua ação, regras de encaminhamento criadas no e-mail, compras inesperadas, mudança de telefone de recuperação e novos dispositivos conectados.
Se encontrar algo assim, use o fluxo oficial de recuperação da plataforma. Em contas financeiras, entre em contato com o banco por um canal oficial. Se houver fraude, preserve e-mails, horários, capturas de tela e protocolos de atendimento.
Como criar uma proteção que dure
Use um gerenciador de senhas
Um gerenciador de senhas cria, armazena e preenche combinações exclusivas. Para mim, essa é uma das maneiras mais realistas de abandonar senhas repetidas. Em vez de memorizar dezenas de credenciais, você protege o cofre com uma senha principal forte e usa o aplicativo para cuidar do restante.
Escolha um serviço confiável, mantenha o aplicativo atualizado e ative autenticação multifator no próprio gerenciador. Também verifique como funciona a recuperação da conta e se existe uma forma segura de acessar suas informações quando trocar de dispositivo.
Não deixe todas as contas críticas com a mesma senha principal do gerenciador. A senha forte deve ser longa, exclusiva e difícil de adivinhar, mas não precisa ser uma sequência impossível de lembrar se você usa um método consistente.
Prefira senhas longas e únicas
Comprimento, exclusividade e imprevisibilidade importam mais do que trocar letras por símbolos de maneira previsível. Uma frase longa ou uma combinação gerada pelo gerenciador tende a ser melhor do que uma palavra curta com “@” no lugar do “a”.
Evite nome, data de nascimento, time, endereço, nome de filho, sequência do teclado e informações publicadas em redes sociais. Não use a mesma senha no e-mail e no banco, mesmo que ela pareça muito forte.
Considere chaves de acesso e atualizações
Alguns serviços oferecem passkeys ou chaves de acesso, que podem reduzir a dependência de senhas tradicionais. Quando a opção estiver disponível e você entender como recuperar o acesso, ela pode ser uma alternativa interessante.
Mantenha sistema operacional, navegador, aplicativos e antivírus atualizados. Muitas fraudes não dependem apenas de descobrir uma senha; elas exploram dispositivos desatualizados, páginas falsas e extensões maliciosas.
Faça uma revisão periódica
Eu reservaria alguns minutos a cada poucos meses para revisar contas importantes, permissões, dispositivos conectados e métodos de recuperação. Não é necessário trocar todas as senhas sem motivo em uma rotina interminável. É mais útil agir diante de exposição, reutilização, suspeita de acesso ou mudança de risco.
A revisão também ajuda a apagar contas antigas. Quanto menos serviços abandonados guardarem seus dados, menor será a superfície de exposição ao longo do tempo.
Checklist rápido para responder ao alerta
| Situação encontrada | Ação recomendada |
|---|---|
| Seu e-mail aparece em um vazamento conhecido | Identifique o serviço, troque a senha e revise outras contas que reutilizavam a combinação. |
| Uma senha salva foi marcada como comprometida | Altere a credencial diretamente no site oficial e gere uma senha exclusiva. |
| Há login ou dispositivo que você não reconhece | Troque a senha, encerre sessões, remova dispositivos e ative autenticação multifator. |
| Você recebeu uma mensagem urgente com link | Não clique automaticamente; acesse o serviço por endereço digitado ou aplicativo oficial. |
| O resultado não encontrou seu e-mail | Continue com boas práticas; ausência de registro não garante segurança absoluta. |
| Há risco financeiro ou fraude confirmada | Contate a instituição por canal oficial e preserve evidências do incidente. |
Conclusão: como saber se minha senha foi vazada e agir sem pânico
A melhor forma de descobrir como saber se minha senha foi vazada é combinar uma consulta confiável com uma revisão prática das contas. Verifique o e-mail em uma fonte reconhecida, use o verificador do seu gerenciador, nunca envie a senha para sites desconhecidos e observe se existem sinais concretos de acesso indevido.
Se houver exposição, a ordem que eu seguiria é simples: trocar a senha no site oficial, substituir a mesma combinação em outros serviços, encerrar sessões, revisar dispositivos e recuperação, ativar autenticação multifator e acompanhar a conta por alguns dias. Se o problema envolver dinheiro ou identidade, procure imediatamente a instituição responsável.
Você não precisa esperar um grande vazamento para melhorar sua segurança digital. Comece pelo e-mail principal, crie uma senha exclusiva, configure um gerenciador e ative a autenticação multifator. Pequenas mudanças diminuem bastante o impacto de futuros incidentes.
Obrigado por chegar até aqui. Espero que este artigo tenha ajudado você a entender como saber se minha senha foi vazada e, principalmente, a transformar uma preocupação em um plano de ação seguro e possível de manter.
FAQ: como saber se minha senha foi vazada
Como verificar se meu e-mail foi vazado?
Acesse diretamente o Have I Been Pwned e consulte o endereço de e-mail. Você também pode usar o verificador de segurança do gerenciador de senhas ou do navegador. Não informe sua senha em sites desconhecidos e não trate um resultado negativo como garantia absoluta.
O que fazer se minha senha aparecer em um vazamento?
Troque-a imediatamente no site oficial, usando uma senha nova e exclusiva. Se ela foi reutilizada, altere-a nos outros serviços. Depois, encerre sessões, revise dispositivos conectados e ative a autenticação multifator.
O Have I Been Pwned é seguro?
É um serviço conhecido para consultar exposição de e-mails e senhas em bases catalogadas. Ainda assim, acesse o domínio oficial, leia as informações de privacidade e nunca envie sua senha real para uma página que não seja o recurso oficial de verificação de senhas.
Uma senha vazada significa que minha conta foi invadida?
Não necessariamente. O vazamento indica exposição em uma base; a invasão confirmada depende de evidências como logins desconhecidos, alterações não autorizadas ou mensagens enviadas sem sua ação. Mesmo sem sinais de acesso, troque a senha comprometida.
Trocar a senha resolve o problema?
É um passo essencial, mas não o único. Se a senha foi reutilizada, troque-a em todos os serviços. Também encerre sessões, revise métodos de recuperação, remova dispositivos desconhecidos, ative autenticação multifator e verifique atividades recentes.
Para mais conteúdos acesse castellotech.com.